
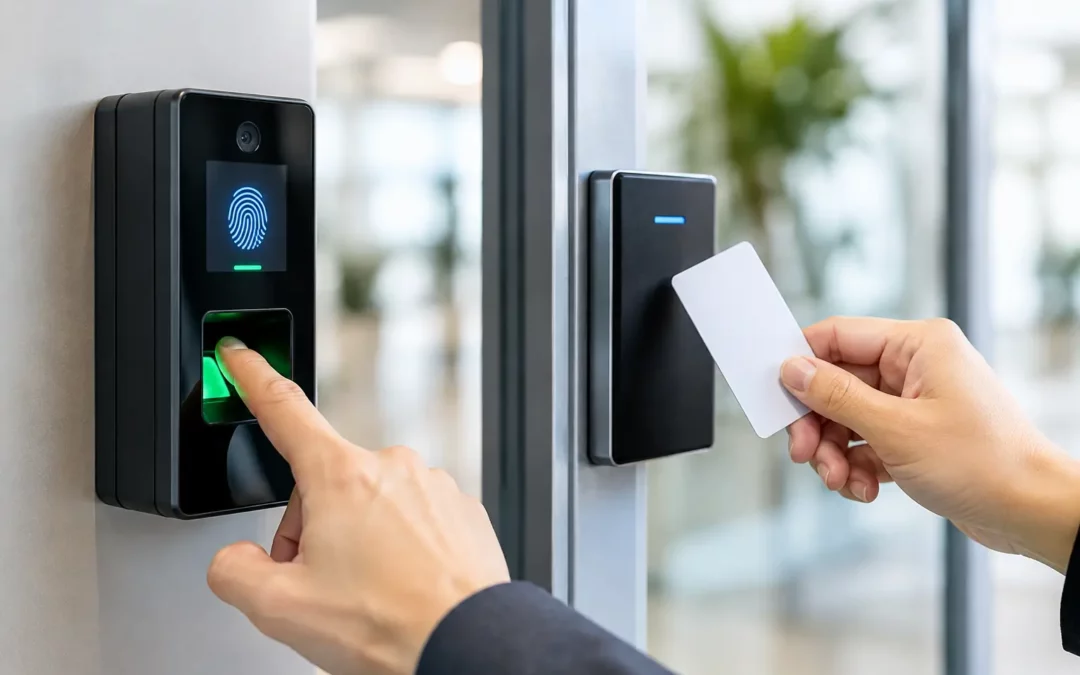
Una tarjeta olvidada, prestada o extraviada puede dejar una puerta abierta a una incidencia de seguridad y a una gestión administrativa innecesaria. El debate sobre el control biométrico versus tarjetas no consiste solo en decidir cómo se abre una puerta: afecta a la trazabilidad de los accesos, la privacidad de las personas, el mantenimiento del sistema y su integración con la seguridad general del edificio.
Para una empresa, una comunidad, un centro educativo o una instalación con zonas restringidas, no existe una respuesta universal. La decisión correcta depende del nivel de riesgo, del volumen de usuarios, de los flujos de entrada y salida, y de la capacidad para gestionar los datos de forma responsable. Analizar estos factores antes de instalar evita soluciones sobredimensionadas o, por el contrario, insuficientes.
Control biométrico versus tarjetas: la diferencia esencial
El control por tarjetas, llaveros o credenciales de proximidad identifica un soporte físico asignado a una persona. Puede tratarse de una tarjeta RFID, un llavero o una credencial móvil. El lector valida el identificador y el sistema decide si permite el acceso según los permisos, los horarios y la puerta configurada.
El control biométrico verifica una característica física o conductual del usuario, como la huella dactilar, el rostro, la palma de la mano o el iris. En un sistema correctamente diseñado, no debería conservar una imagen sin procesar, sino una plantilla biométrica cifrada que se compara con el patrón registrado. Aun así, la naturaleza del dato cambia de forma relevante: la biometría está vinculada a la persona y no puede sustituirse tan fácilmente como una tarjeta.
La ventaja inmediata de la biometría es que reduce la posibilidad de que una credencial se preste o se utilice por otra persona. La tarjeta, por su parte, ofrece rapidez de implantación, menor sensibilidad desde el punto de vista de la protección de datos y gran flexibilidad para altas, bajas y sustituciones.
Seguridad: identidad comprobada frente a posesión de una credencial
Una tarjeta demuestra que alguien posee una credencial autorizada, no necesariamente que sea su titular. En muchas oficinas, aparcamientos, almacenes o portales comunitarios, ese nivel de control es suficiente, especialmente si las puertas no dan acceso a información crítica, mercancía sensible o zonas de alto riesgo.
La biometría añade una capa de certeza sobre la identidad. Es especialmente útil cuando es necesario impedir fichajes por terceros, accesos compartidos o el uso indebido de tarjetas. Puede ser una opción adecuada en laboratorios, salas técnicas, centros logísticos, áreas de servidores o dependencias donde la auditoría de accesos tiene un valor operativo claro.
Sin embargo, una solución biométrica no elimina por sí sola todos los riesgos. Un lector debe disponer de mecanismos de detección de presencia para reducir intentos de suplantación mediante fotografías, vídeos o reproducciones de huellas. También requiere una instalación bien planteada: altura de lectura, iluminación en reconocimiento facial, estado de las puertas, cerraduras, pulsadores y alimentación eléctrica influyen en el resultado final.
En accesos especialmente sensibles, la alternativa más proporcionada puede ser la autenticación de doble factor. Por ejemplo, tarjeta más PIN o tarjeta más biometría. Esta combinación eleva la seguridad, aunque hace el paso más lento y exige valorar la experiencia de los usuarios.
Privacidad y cumplimiento: el punto decisivo de la biometría
Los datos biométricos destinados a identificar de forma unívoca a una persona tienen una protección reforzada conforme al Reglamento General de Protección de Datos. Su uso no debe justificarse por comodidad o por una preferencia tecnológica. La organización responsable debe poder acreditar una finalidad concreta, una base jurídica adecuada, necesidad y proporcionalidad.
Esto exige analizar si una tarjeta, un PIN o una credencial móvil pueden alcanzar el mismo objetivo con una menor intrusión. Si la respuesta es afirmativa, implantar biometría puede no ser la opción más adecuada. En relaciones laborales, además, el consentimiento del trabajador no suele ser una base suficiente por el desequilibrio existente entre las partes.
Cuando se plantea una solución biométrica, conviene definir desde el inicio quién accede a los datos, dónde se alojan, cuánto tiempo se conservan, cómo se informa a las personas afectadas y qué procedimiento se seguirá para ejercer sus derechos. También debe existir una alternativa razonable para quien no pueda o no deba utilizar el sistema biométrico.
Una tarjeta perdida se desactiva y se reemplaza. Una plantilla biométrica comprometida plantea un impacto potencialmente mayor, ya que una persona no puede cambiar su huella o su rostro. Por ello, la ciberseguridad del fabricante, el cifrado, el control de administradores, los registros de actividad y la actualización del sistema son condiciones imprescindibles, no prestaciones accesorias.
Coste inicial, mantenimiento y operación diaria
Las tarjetas suelen tener un coste de entrada más bajo. Los lectores son habituales, existen múltiples formatos de credencial y la gestión diaria es sencilla: crear usuarios, asignar permisos, bloquear una tarjeta y emitir otra. En organizaciones con rotación de personal o muchos visitantes, esta agilidad tiene un valor considerable.
La biometría suele requerir lectores más especializados, un proceso de registro inicial y una evaluación técnica más detallada. En reconocimiento facial, por ejemplo, hay que considerar los cambios de luz, la posición del usuario y las condiciones de paso. En huella dactilar, el uso intensivo, la suciedad, los guantes o determinadas condiciones de la piel pueden afectar a la lectura.
No obstante, el coste no debe medirse únicamente por el precio del terminal. Si una empresa dedica muchas horas a resolver incidencias de tarjetas, controlar préstamos de credenciales o corregir registros de presencia, un sistema de mayor fiabilidad puede compensar parte de la inversión. La clave está en calcular el coste operativo real, no solo el presupuesto de instalación.
También es recomendable prever el funcionamiento ante incidencias. Un sistema de control de accesos debe definir qué ocurre si falla la red, se interrumpe la alimentación o un usuario no es reconocido. Las puertas de evacuación y los accesos sujetos a normativa contra incendios requieren una configuración específica para garantizar la seguridad de las personas.
Integración con el resto de la instalación
La calidad de un control de accesos se aprecia cuando trabaja coordinado con el resto de sistemas. Una credencial o una verificación biométrica puede activar horarios, permitir el acceso a determinados ascensores, registrar la apertura de un armario técnico o asociarse a cámaras de CCTV para revisar una incidencia concreta.
En un edificio de oficinas, por ejemplo, una tarjeta puede ofrecer acceso al aparcamiento, a la entrada principal y a plantas autorizadas. En una sala de comunicaciones, se puede aplicar una política más restrictiva mediante doble factor. Esta segmentación evita usar la misma exigencia de identificación en todos los puntos, donde puede resultar incómoda o innecesaria.
La integración también debe contemplar los perfiles de usuario. Personal propio, empresas de mantenimiento, limpieza, proveedores y visitantes no necesitan los mismos permisos ni los mismos horarios. Una plataforma bien configurada permite establecer accesos temporales, revocarlos al finalizar una intervención y mantener un registro útil para la gestión de incidencias.
Para instalaciones distribuidas, la administración centralizada facilita la supervisión de varias sedes sin perder el control local. Aun así, conviene evitar depender de sistemas cerrados que dificulten futuras ampliaciones o que no puedan integrarse con la infraestructura de red y seguridad existente.
Qué solución encaja mejor en cada caso
Las tarjetas son una elección eficaz para comunidades de propietarios, oficinas, comercios, aparcamientos y edificios con muchos usuarios, siempre que el riesgo asociado al acceso sea moderado. Son fáciles de distribuir, sustituir y adaptar a diferentes perfiles. Si se utilizan credenciales cifradas y se gestionan correctamente, ofrecen un nivel de seguridad adecuado para numerosos entornos.
La biometría tiene mayor sentido cuando demostrar la identidad real aporta una ventaja clara: control de presencia con requisitos específicos, acceso a zonas de alta sensibilidad, prevención de suplantaciones o trazabilidad exigente. Antes de implantarla, la organización debe realizar el análisis de protección de datos y operativo que corresponda.
En muchos proyectos, la mejor decisión no es escoger un único método. Una solución híbrida permite aplicar tarjeta en las zonas generales y un segundo factor en puntos críticos. Este enfoque reduce fricciones, contiene costes y concentra las medidas más exigentes donde verdaderamente aportan valor.
Antes de instalar, revise el proyecto completo
La elección no debe empezar por el lector, sino por las puertas y los usos reales del edificio. Hay que revisar el estado de cerraduras eléctricas, automatismos, cuadros de alimentación, cableado, conectividad, salidas de emergencia y puntos de paso. Un dispositivo avanzado no compensa una puerta mal ajustada, una red inestable o una configuración de permisos deficiente.
También conviene acordar quién administrará las altas y bajas, cómo se entregarán las credenciales, quién atenderá una incidencia y qué mantenimiento preventivo recibirá la instalación. Contar con un proveedor capaz de integrar control de accesos, CCTV, interfonía, red y alimentación simplifica la coordinación y acelera la resolución cuando aparece un problema.
La solución adecuada es la que protege el acceso sin complicar el trabajo diario ni asumir más tratamiento de datos del necesario. Un estudio técnico previo permite definir ese equilibrio y convertir cada puerta en un punto de control fiable, mantenible y coherente con la actividad del edificio.
Comentaris recents